Privacidad y seguridad en la atención al empleado con IA
Respuesta rápida
Usar IA para atender a la plantilla es compatible con la protección de datos si se diseña bien desde el principio. Lo esencial:
- Cada persona accede solo a sus datos, y cada rol (responsable, RRHH, nóminas) solo a lo que necesita para su función.
- Minimización: la IA consulta el dato necesario para responder, no todo el expediente.
- Datos sensibles (salud, afiliación sindical, situaciones de violencia o acoso) con reglas reforzadas y, por defecto, derivación a una persona.
- Trazabilidad: registro de quién preguntó qué, qué datos se consultaron y qué acción se ejecutó.
- Decisiones con efectos importantes las toma una persona, no la IA en solitario.
- Marco legal: RGPD, LOPDGDD (incluidos sus artículos 87 a 91 sobre derechos digitales en el ámbito laboral), Reglamento europeo de IA y el derecho del comité de empresa a ser informado sobre algoritmos (art. 64.4.d del Estatuto de los Trabajadores).
Este artículo es orientativo y no sustituye el análisis de tu delegado de protección de datos o tu asesoría jurídica.
Qué datos maneja la atención al empleado
Antes de hablar de normas, conviene ver con qué se trabaja. Un agente o asistente de RRHH puede tocar mucha información personal, aunque «solo» responda preguntas.
| Tipo de dato | Ejemplos | Sensibilidad |
|---|---|---|
| Identificativos y de contacto | Nombre, DNI, domicilio, teléfono | Media |
| Laborales | Puesto, centro, categoría, convenio, horario, antigüedad | Media |
| Económicos | Salario, conceptos del recibo, cuenta bancaria, retenciones, embargos | Alta |
| Ausencias | Vacaciones, permisos, bajas | Alta |
| Salud | Justificantes médicos, adaptaciones de puesto, bajas por IT | Categoría especial |
| Afiliación sindical | Descuento de cuota sindical | Categoría especial |
| Situaciones personales | Violencia de género, acoso, situación familiar | Muy alta |
| Conversaciones | Lo que la persona escribe al asistente | Variable, puede contener de todo |
La última fila se olvida a menudo. Una persona que pregunta por un permiso puede explicar, sin que nadie se lo pida, que es por la enfermedad grave de un familiar. Ese mensaje ya contiene datos de salud de un tercero. El sistema tiene que estar preparado para eso.
Los principios del RGPD aplicados a un asistente de RRHH
El artículo 5 del Reglamento General de Protección de Datos (RGPD) fija los principios de cualquier tratamiento. Traducidos a la atención al empleado con IA:
- Licitud, lealtad y transparencia: la plantilla debe saber que hay un sistema de IA, qué datos consulta y para qué.
- Limitación de la finalidad: los datos de las consultas se usan para atenderlas, no para evaluar a quien pregunta.
- Minimización: para responder «¿cuántos días me quedan?» basta con el saldo, no con el historial de bajas.
- Exactitud: si el saldo de vacaciones del Excel está desactualizado, la IA responderá mal con total seguridad. La calidad de las fuentes es una cuestión de cumplimiento, no solo de eficacia.
- Limitación del plazo de conservación: define cuánto tiempo se guardan las conversaciones y los registros.
- Integridad y confidencialidad: medidas técnicas y organizativas para evitar accesos indebidos, pérdidas o filtraciones.
Y el apartado 2 del mismo artículo añade la responsabilidad proactiva: la empresa no solo debe cumplir, debe poder demostrarlo. Sin registros, no hay forma de demostrar nada.
¿Con qué base jurídica se tratan estos datos?
El artículo 6 del RGPD enumera las bases que hacen lícito un tratamiento. En la atención al empleado suelen intervenir la ejecución del contrato de trabajo y el cumplimiento de obligaciones legales (por ejemplo, entregar el recibo de salarios o gestionar las vacaciones). En algunos casos se invoca el interés legítimo, que exige ponderar los derechos de las personas trabajadoras.
El consentimiento, en cambio, rara vez es la base adecuada en una relación laboral. La guía de la AEPD sobre relaciones laborales advierte, en distintos supuestos, de que el consentimiento de la persona trabajadora no es completamente libre. La determinación de la base jurídica concreta corresponde a la empresa, con su delegado de protección de datos si lo tiene.
Datos sensibles: salud, afiliación sindical y situaciones personales
El artículo 9.1 del RGPD prohíbe, con carácter general, tratar categorías especiales de datos: origen étnico o racial, opiniones políticas, convicciones religiosas o filosóficas, afiliación sindical, datos genéticos, biométricos para identificar a una persona, datos de salud y datos sobre vida u orientación sexual.
El apartado 2 recoge excepciones, entre ellas que el tratamiento sea necesario para cumplir obligaciones y ejercer derechos en el ámbito del Derecho laboral y de la seguridad y protección social, en la medida en que lo autorice el Derecho de la Unión, de los Estados miembros o un convenio colectivo con garantías adecuadas.
Además, el artículo 9.1 de la LOPDGDD establece que, para evitar situaciones discriminatorias, el solo consentimiento de la persona no basta para levantar la prohibición de tratar datos cuya finalidad principal sea identificar su ideología, afiliación sindical, religión, orientación sexual, creencias u origen racial o étnico.
Qué implica para un asistente con IA:
- Por defecto, el asistente no pide datos de salud. Para gestionar una ausencia, se trabaja con el justificante necesario, no con el diagnóstico. La guía de la AEPD recuerda, por ejemplo, que en la vigilancia de la salud la empresa solo accede a la conclusión de apto o no apto, no al diagnóstico concreto.
- Si la persona aporta datos sensibles por iniciativa propia, el sistema no los reutiliza para otros fines ni los expone a roles que no los necesitan.
- Los temas de acoso, violencia de género o salud mental se derivan siempre a una persona, por el canal previsto (por ejemplo, el protocolo de acoso o el canal interno que tenga la empresa).
- La cuota sindical no debe ser visible más allá de quien la gestiona. La guía de la AEPD recomienda incluso que el descuento en el recibo de salarios se identifique de forma que terceros no puedan deducir la afiliación.
Permisos y roles: quién accede a qué
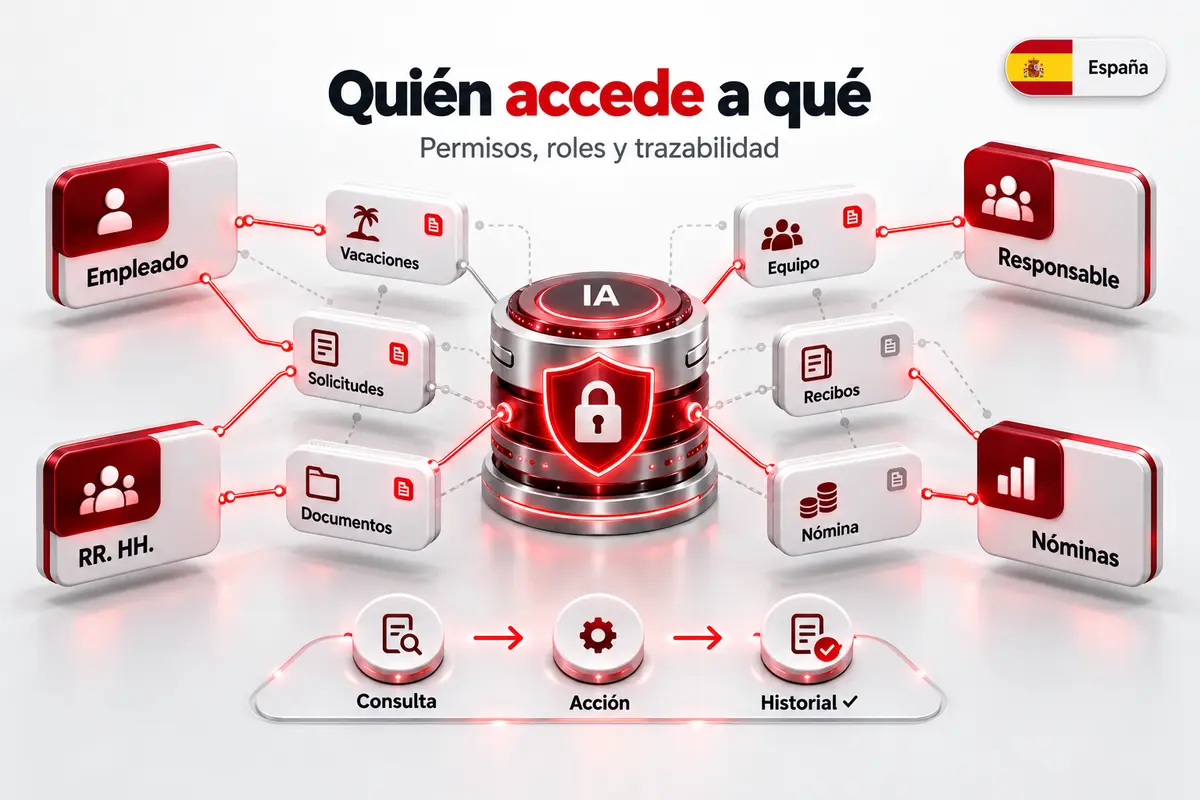
La regla más importante, y la que más falla: la IA no debe ver más de lo que podría ver la persona que pregunta. Si un agente tiene acceso de administrador a todo el software de RRHH y se limita a «no decirlo», el riesgo es enorme.
| Rol | Puede consultar | No debería consultar |
|---|---|---|
| Empleado | Sus vacaciones, sus recibos, sus documentos, políticas generales | Datos de compañeros |
| Responsable de equipo | Calendario y ausencias de su equipo, solicitudes pendientes de su aprobación | Salarios, motivos médicos, datos de otros equipos |
| Técnico de RRHH | Expedientes de su ámbito, solicitudes, documentos | Datos de salud más allá de lo necesario para gestionar |
| Nóminas o gestoría | Datos económicos y de cotización necesarios | Conversaciones o datos ajenos a la nómina |
| Dirección | Informes agregados | Detalle individual sin necesidad justificada |
Buenas prácticas de permisos:
- Identificación fiable de quien pregunta, especialmente en canales como el móvil o la mensajería.
- Permisos heredados: el agente actúa con los permisos del usuario, no con permisos globales.
- Mínimo privilegio para las acciones: que un agente pueda consultar un saldo no significa que pueda modificarlo. Cada acción (actualizar un dato, registrar una solicitud) se autoriza por separado.
- Revisión periódica: altas, bajas y cambios de puesto deben reflejarse en los permisos sin retraso.
El artículo 32.4 del RGPD lo dice de forma clara: quien actúe bajo la autoridad del responsable y tenga acceso a datos personales solo puede tratarlos siguiendo sus instrucciones. Un sistema de IA debe estar configurado de manera que eso se cumpla por diseño.
Trazabilidad: poder explicar qué pasó
Cuando un empleado dice «el asistente me dijo que tenía 12 días y en realidad tenía 8», necesitas reconstruir qué ocurrió. La trazabilidad es tu mejor aliada para resolver errores, responder reclamaciones y demostrar cumplimiento.
Qué conviene registrar:
- Quién hizo la consulta y por qué canal.
- Qué intención se detectó.
- Qué fuentes y datos se consultaron.
- Qué respuesta se dio y con qué información.
- Qué acción se ejecutó (o se preparó) y quién la aprobó.
- Cuándo y por qué se derivó a una persona.
Los registros también son datos personales: protégelos, limita quién los consulta y fija un plazo de conservación. La AEPD, en sus orientaciones sobre inteligencia artificial agéntica desde la perspectiva de protección de datos (febrero de 2026), dedica atención específica a la trazabilidad, la gestión de identidad y privilegios, la compartimentación de la memoria del agente y la retención excesiva de datos. Es lectura recomendable si vas a desplegar agentes que, además de responder, actúan.
Decisiones automatizadas: la IA prepara, la persona decide
El artículo 22 del RGPD reconoce el derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos o afecte significativamente de modo similar. Hay excepciones, pero cuando se aplican exigen garantías como el derecho a obtener intervención humana, expresar el punto de vista e impugnar la decisión.
En la atención al empleado, la línea razonable es esta:
- Puede automatizarse lo que es aplicación directa de datos y reglas sin margen: informar del saldo, entregar un recibo, registrar una solicitud.
- Conviene que decida una persona cuando hay efectos relevantes o margen de criterio: denegar unas vacaciones en conflicto con otras, una excepción a la política, cualquier cosa relacionada con sanciones, promoción o continuidad.
- Nunca uses las conversaciones con el asistente para evaluar el rendimiento o el comportamiento de quien pregunta. Sería un cambio de finalidad y, además, te acercaría a los usos de alto riesgo del Reglamento europeo de IA.
Protección de datos desde el diseño y evaluación de impacto
El artículo 25 del RGPD exige aplicar medidas técnicas y organizativas desde el momento de diseñar el tratamiento, y garantizar que por defecto solo se traten los datos necesarios para cada fin: en cantidad, extensión, plazo de conservación y accesibilidad.
El artículo 35 obliga a realizar una evaluación de impacto relativa a la protección de datos (EIPD) antes del tratamiento cuando sea probable que entrañe un alto riesgo, en particular si usa nuevas tecnologías. La AEPD publica una lista orientativa de tratamientos que requieren EIPD y señala que será necesaria en la mayoría de los casos cuando se cumplan dos o más criterios. Entre ellos están el uso de categorías especiales de datos, la toma de decisiones automatizadas o que contribuyan en gran medida a ellas, el uso de datos a gran escala y la utilización de nuevas tecnologías o un uso innovador de tecnologías consolidadas.
Un asistente de IA que accede a datos laborales, económicos y potencialmente de salud de toda la plantilla puede cumplir varios de esos criterios. Lo prudente es analizarlo con tu delegado de protección de datos y, si procede, hacer la EIPD antes de ponerlo en marcha.
El proveedor de IA como encargado del tratamiento
Si el sistema lo presta un tercero, ese proveedor trata datos por cuenta de tu empresa y es, en general, encargado del tratamiento. El artículo 28 del RGPD establece que solo debes elegir encargados que ofrezcan garantías suficientes y que la relación se rija por un contrato que fije, entre otras cosas, que el encargado:
- Trata los datos solo siguiendo tus instrucciones documentadas.
- Garantiza la confidencialidad de las personas autorizadas.
- Aplica las medidas de seguridad del artículo 32.
- No recurre a otros encargados (subencargados) sin tu autorización.
- Te ayuda a atender los derechos de las personas y a cumplir tus obligaciones de seguridad y EIPD.
- Suprime o devuelve los datos al terminar el servicio.
- Pone a tu disposición la información necesaria y permite auditorías.
Preguntas que deberías hacer a cualquier proveedor:
- ¿Dónde se tratan y almacenan los datos? ¿Hay transferencias fuera del Espacio Económico Europeo?
- ¿Se usan los datos de mi plantilla para entrenar modelos?
- ¿Qué subencargados intervienen?
- ¿Cómo se aplican los permisos por usuario?
- ¿Qué registros quedan y durante cuánto tiempo?
- ¿Cómo se suprimen los datos al terminar?
El artículo 32 completa el cuadro: medidas de seguridad adecuadas al riesgo, como seudonimización y cifrado, confidencialidad, integridad, disponibilidad y resiliencia, capacidad de restaurar el acceso tras un incidente y verificación periódica de la eficacia de las medidas. Si estás comparando herramientas, tienes una lista completa en qué debe tener un software de atención al empleado.
Derechos digitales en el ámbito laboral (LOPDGDD, arts. 87 a 91)
La LOPDGDD dedica sus artículos 87 a 91 a los derechos digitales de las personas trabajadoras. No todos afectan directamente a un asistente de RRHH, pero conviene tenerlos presentes:
- Art. 87, intimidad y uso de dispositivos digitales: si el asistente se usa desde dispositivos de empresa, los criterios de uso deben estar definidos, con participación de la representación de los trabajadores, y comunicados a la plantilla.
- Art. 88, desconexión digital: la empresa debe tener una política interna. Un asistente 24/7 para la plantilla no debería traducirse en notificaciones fuera de horario a RRHH o a los responsables.
- Arts. 89 y 90, videovigilancia, grabación de sonidos y geolocalización: no son propios de la atención al empleado, pero recuerdan el criterio general: control proporcionado e información previa.
- Art. 91, negociación colectiva: los convenios pueden establecer garantías adicionales sobre el tratamiento de datos de los trabajadores y los derechos digitales. Revisa el tuyo.
Reglamento europeo de IA: qué afecta a la atención al empleado
El Reglamento (UE) 2024/1689, de inteligencia artificial, se aplica de forma escalonada y ha sido modificado por el Reglamento (UE) 2026/1744 (conocido como «Ómnibus digital sobre IA»), en vigor desde finales de julio de 2026. Los puntos relevantes para un asistente de RRHH:
Alfabetización en IA (art. 4)
Aplicable desde el 2 de febrero de 2025. Tras la modificación de 2026, el artículo 4 exige a proveedores y responsables del despliegue adoptar medidas para apoyar la alfabetización en IA de su personal y de quienes usan los sistemas en su nombre, sin exigir garantizar un nivel específico en cada persona. En la práctica: forma a RRHH y a los responsables que aprueban sobre qué hace el sistema, sus límites y cuándo revisar.
Prácticas prohibidas (art. 5)
También aplicables desde el 2 de febrero de 2025. Para el ámbito laboral destaca la prohibición de usar sistemas de IA para inferir las emociones de una persona en el lugar de trabajo, salvo por motivos médicos o de seguridad. Un asistente de RRHH no debería «leer el estado de ánimo» de quien pregunta.
Transparencia (art. 50)
El artículo 50.1 obliga a los proveedores a diseñar los sistemas que interactúan con personas de forma que estas sepan que están interactuando con una IA, salvo que resulte evidente. Estas obligaciones se aplican desde el 2 de agosto de 2026. Como empresa, lo sensato es dejarlo siempre claro a la plantilla: es un asistente de IA, esto es lo que puede hacer y así se habla con una persona.
Sistemas de alto riesgo en el empleo (anexo III, punto 4)
El anexo III considera de alto riesgo, entre otros, los sistemas de IA destinados a la contratación y selección, y los destinados a tomar decisiones que afecten a las condiciones de las relaciones laborales, la promoción o la rescisión, asignar tareas a partir de comportamientos o rasgos personales, o supervisar y evaluar el rendimiento y el comportamiento de las personas trabajadoras.
Un asistente que informa del saldo de vacaciones o entrega un recibo no encaja, en principio, en esas categorías. Pero el uso concreto importa: si el mismo sistema se usa para evaluar a la plantilla o decidir condiciones de trabajo, la calificación puede cambiar. Analízalo caso por caso.
Para los sistemas de alto riesgo, el artículo 26.7 obliga a los empleadores que los desplieguen a informar a los representantes de los trabajadores y a los trabajadores afectados antes de ponerlos en servicio.
Sobre el calendario: el texto original preveía aplicar las obligaciones de alto riesgo del anexo III desde el 2 de agosto de 2026. El Reglamento (UE) 2026/1744 lo ha aplazado al 2 de diciembre de 2027 para los sistemas del anexo III (y al 2 de agosto de 2028 para los del anexo I). Es una norma en evolución, con guías y normas técnicas todavía en desarrollo: revisa el texto consolidado vigente cuando tomes decisiones.
El comité de empresa y los algoritmos (art. 64.4.d ET)
Independientemente del Reglamento europeo, el Estatuto de los Trabajadores reconoce en su artículo 64.4.d el derecho del comité de empresa a ser informado de los parámetros, reglas e instrucciones en los que se basan los algoritmos o sistemas de inteligencia artificial que afectan a la toma de decisiones que pueden incidir en las condiciones de trabajo, el acceso y mantenimiento del empleo, incluida la elaboración de perfiles.
Si tu asistente solo responde consultas con datos, el impacto en decisiones es limitado. Si interviene en aprobaciones, asignaciones o cualquier decisión con efecto laboral, prepara esa información. Aunque no fuera estrictamente obligatorio, explicar al comité cómo funciona el sistema genera confianza y evita conflictos innecesarios.
Checklist antes de poner una IA a atender a tu plantilla
- Inventario de datos y fuentes a las que accederá el sistema.
- Base jurídica identificada para cada finalidad.
- Matriz de roles y permisos, con el agente actuando con los permisos del usuario.
- Reglas para datos sensibles y lista de temas que siempre se derivan a una persona.
- Registro de actividad con plazo de conservación definido.
- Decisiones con efectos relevantes reservadas a personas.
- Análisis de necesidad de EIPD con tu delegado de protección de datos.
- Contrato de encargado del tratamiento con el proveedor y revisión de subencargados.
- Información clara a la plantilla sobre el uso de IA y cómo hablar con una persona.
- Información al comité de empresa cuando proceda (art. 64.4.d ET) y revisión del convenio.
- Formación básica en IA para RRHH y responsables.
- Revisión periódica de errores, derivaciones y permisos.
Si quieres entender mejor qué hace un agente y en qué se diferencia de otras herramientas, tienes qué es un agente IA para empleados y qué puede hacer realmente la IA en la atención al empleado. Y como buena parte de las respuestas depende de políticas internas, revisa también cómo mantener una base de conocimiento de RRHH con versiones y permisos. El marco general está en la guía de atención al empleado.
Cómo trabaja Employ con permisos y acceso controlado
Employ está diseñado para que sus agentes IA trabajen sobre datos de personas con las cautelas que eso exige. En la atención al empleado, eso significa:
- Permisos por usuario: el agente consulta tu software de RRHH, tu sistema de nómina, tus documentos o tus hojas de cálculo con los permisos de quien pregunta. Un empleado ve lo suyo; un responsable, lo de su equipo que necesita para aprobar.
- Acciones autorizadas por separado: consultar no implica poder modificar. Qué puede ejecutar el agente (registrar una solicitud, actualizar un dato, entregar un documento) lo defines tú.
- Minimización en cada respuesta: el agente consulta el dato necesario para la pregunta, no el expediente completo.
- Derivación de lo sensible: salud, acoso, conflictos o excepciones pasan a una persona de RRHH con el contexto justo.
- La persona decide: el agente prepara aprobaciones, pero las decisiones con efectos las toma quien corresponde.
- Trazabilidad: queda registro de qué se consultó, qué se respondió, qué se ejecutó y quién aprobó.
Así puedes explicar a tu plantilla, a tu delegado de protección de datos y a tu comité qué hace el sistema y qué no.
Acceso controlado. Trabajo terminado.
Preguntas frecuentes sobre privacidad e IA en Recursos Humanos
¿Es legal usar IA para responder consultas de empleados?
Sí, siempre que el tratamiento cumpla el RGPD y la LOPDGDD: base jurídica adecuada, transparencia, minimización, seguridad y control de accesos. También hay que tener en cuenta el Reglamento europeo de IA y los derechos de información del comité de empresa.
¿Necesito el consentimiento de los empleados para usar un asistente de IA en RRHH?
Normalmente no es la base adecuada, porque en la relación laboral el consentimiento rara vez es completamente libre. Suelen aplicarse la ejecución del contrato o el cumplimiento de obligaciones legales, pero la base concreta debe analizarla la empresa con su delegado de protección de datos.
¿Puede una IA de RRHH tratar datos de salud de los empleados?
Los datos de salud son categoría especial según el artículo 9 del RGPD y su tratamiento está prohibido salvo excepciones, como las obligaciones del ámbito laboral. Lo prudente es que el asistente no los pida, no los reutilice y derive esos temas a una persona.
¿Qué permisos debe tener un agente IA de atención al empleado?
Los de la persona que pregunta, no permisos globales. Además, cada acción que pueda ejecutar, como modificar un dato, debe autorizarse por separado según el principio de mínimo privilegio.
¿Hace falta una evaluación de impacto para usar IA en RRHH?
Es probable en muchos casos. La AEPD indica que la evaluación será necesaria en la mayoría de tratamientos que cumplan dos o más criterios de su lista, como usar nuevas tecnologías, categorías especiales de datos o decisiones automatizadas. Analízalo con tu delegado de protección de datos.
¿Un chatbot o agente de RRHH es un sistema de alto riesgo según el Reglamento europeo de IA?
En principio, un asistente que solo informa y gestiona trámites no encaja en las categorías de alto riesgo del anexo III. Sí podría serlo si se usa para decidir condiciones laborales, asignar tareas según rasgos personales o evaluar el rendimiento. Depende del uso concreto.
¿Cuándo se aplican las obligaciones de alto riesgo del Reglamento de IA en el ámbito laboral?
Tras la modificación del Reglamento (UE) 2026/1744, las obligaciones para los sistemas de alto riesgo del anexo III, donde está el empleo, se aplicarán a partir del 2 de diciembre de 2027. Conviene revisar el texto consolidado vigente porque la norma sigue evolucionando.
¿Hay que informar al comité de empresa si usamos IA en RRHH?
El artículo 64.4.d del Estatuto de los Trabajadores da al comité derecho a ser informado sobre los parámetros, reglas e instrucciones de los algoritmos o sistemas de IA que afectan a decisiones sobre condiciones de trabajo o empleo. Además, para sistemas de alto riesgo, el Reglamento europeo exige informar antes de su puesta en servicio.
¿Los empleados deben saber que hablan con una IA?
Sí. El Reglamento europeo de IA exige que los sistemas que interactúan con personas se diseñen para que estas sepan que hablan con una IA, salvo que sea evidente, y el RGPD exige transparencia. Lo recomendable es indicarlo siempre y explicar cómo contactar con una persona.
¿El proveedor de IA puede usar los datos de mi plantilla?
Solo siguiendo tus instrucciones documentadas, como encargado del tratamiento según el artículo 28 del RGPD. Pregunta expresamente si los datos se usan para entrenar modelos, dónde se almacenan y qué subencargados intervienen, y déjalo por escrito en el contrato.
¿Se pueden usar las conversaciones con el asistente para evaluar a los empleados?
No es recomendable. Supondría usar los datos para una finalidad distinta de la que justificó su recogida, podría implicar decisiones automatizadas del artículo 22 del RGPD y acercaría el sistema a usos de alto riesgo del Reglamento europeo de IA.
¿Cuánto tiempo se deben guardar las conversaciones con un asistente de RRHH?
El tiempo necesario para la finalidad, según el principio de limitación del plazo de conservación del RGPD. Define un plazo concreto, documentado y coherente con tus obligaciones, y aplícalo también a los registros de actividad.
Fuentes oficiales
- Reglamento General de Protección de Datos (UE) 2016/679 — BOE
- Ley Orgánica 3/2018, de Protección de Datos Personales y garantía de los derechos digitales — BOE
- Reglamento (UE) 2024/1689 de inteligencia artificial — BOE
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA — BOE
- Estatuto de los Trabajadores (art. 64.4.d) — BOE
- La protección de datos en las relaciones laborales — AEPD
- Inteligencia artificial agéntica desde la perspectiva de protección de datos — AEPD
- Adecuación al RGPD de tratamientos que incorporan Inteligencia Artificial — AEPD
- Listas de tratamientos que requieren evaluación de impacto (art. 35.4 RGPD) — AEPD